

Em máquinas de profissionais que não são desenvolvedores, a Sprav encontra, em média, seis scripts por endpoint. O dado vem da base de clientes da plataforma de governança de vibe coding, que controla o código criado fora da esteira da TI.
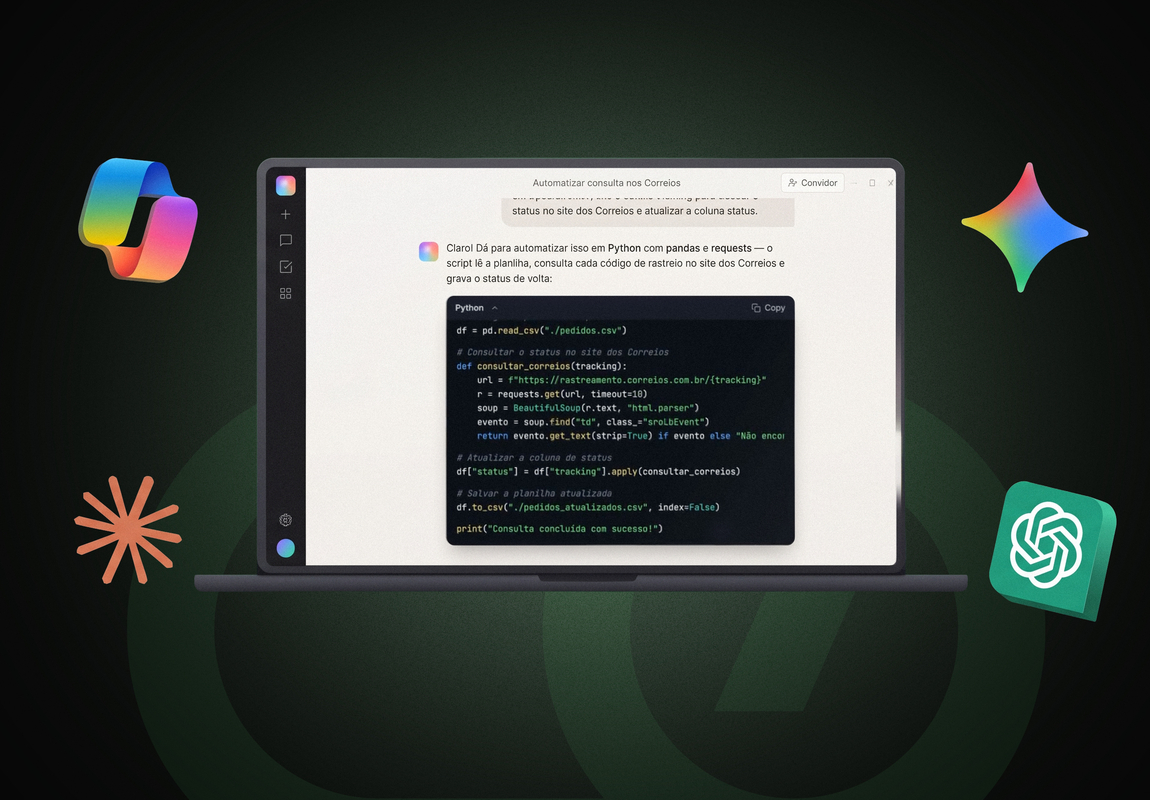
Por muito tempo, a planilha com macro foi a ferramenta que o analista construía sozinho, fora da TI. Hoje a IA escreve esse código para ele, em qualquer linguagem. O analista financeiro concilia lançamentos com um script em Python pedido ao Copilot, e o de vendas transforma dados do CRM em um dashboard em HTML que circula como apresentação. O HTML virou o novo Power BI.
Nos scripts encontrados, a Sprav vê credenciais escritas no próprio código, operações de alto volume em sistemas centrais da empresa, consultas diretas a bancos de dados e bibliotecas desatualizadas com vulnerabilidades conhecidas. Na esteira da TI, esse código passaria por revisão, varredura de credenciais e checagem de dependências. Na máquina do analista, não passa por nada, e cada um desses pontos vira risco operacional.
"A empresa pode colocar guardrails nos modelos e aprovar cada ferramenta de IA. A última saída do usuário continua sendo gerar o código e rodá-lo na própria máquina. É nessa camada que a governança precisa chegar, porque é nela que o código de fato é executado", afirma Lorhan Caproni, CEO da Sprav.
O movimento aparece também fora da base da empresa. Em pesquisa da Locaweb com 363 profissionais externos à área de tecnologia, 45,1% disseram já ter usado IA para desenvolver programas, sites ou sistemas.
Dentro das empresas, nem todo esse uso passa por canais formais. No estudo The Value of AI: Brazil 2026, da SAP com a Oxford Economics, 82% das empresas brasileiras afirmam que colaboradores usam ferramentas de IA de terceiros sem aprovação ou supervisão formal, ao menos ocasionalmente. Entre os impactos relatados, 50% citam resultados inconsistentes ou imprecisos.
"O analista que pede um script à IA não está agindo de má-fé. Ele quer entregar mais rápido, como fazia com a macro. Só que não ser malicioso é diferente de estar autorizado, e quem define isso é a regra de cada empresa e de cada departamento", diz Lorhan.
Além das pessoas, o código também chega por modelos que criam scripts dentro de workflows e por agentes que geram e executam programas sozinhos. As ferramentas que as empresas já têm cumprem bem o seu papel: o EDR lê o comportamento dos processos, e o DLP vê o dado sair. O controle de aplicação decide se o interpretador pode rodar na máquina, não se aquele script específico pode. Na prática, a TI fica entre bloquear o Python para a área inteira ou liberá-lo sem regra. Nenhuma dessas ferramentas foi desenhada para dizer se aquele script, criado por aquela pessoa, está autorizado a rodar ali.
A Sprav é a governança que permite à TI liberar o código feito com IA para as áreas de negócio, em vez de bloqueá-lo. A plataforma faz o discovery do código que já está nos endpoints, inventaria com dono definido, analisa e aplica políticas de governança que vão de alertas customizados até o bloqueio pré-execução. Hoje a Sprav governa Python, JavaScript e HTML. A cobertura de PowerShell, VBA, VBS e macros está confirmada para o início de 2027. A plataforma é instalada no ambiente do próprio cliente.
Sobre a Sprav
A Sprav é a governança e o controle da execução para código gerado fora da esteira da TI. A plataforma faz o discovery do código que pessoas e agentes de IA criam à margem dos pipelines, inventaria-o com dono definido, analisa-o e aplica políticas de governança que vão de alertas customizados até o bloqueio pré-execução. Hoje governa Python, JavaScript e HTML, com PowerShell, VBA, VBS e macros confirmados para o início de 2027. A Sprav é uma marca da BotCity, líder global em governança de automações high code. Para mais informações, basta acessar sprav.ai.